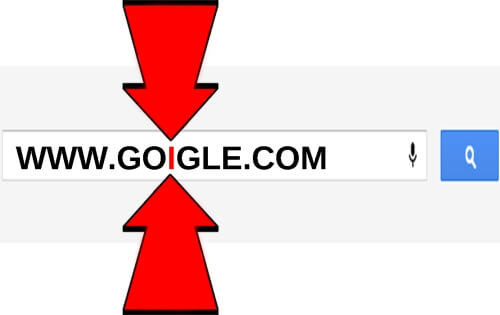
Typosquatting, internet kullanıcılarının Web tarayıcısının adres çubuğuna ziyaret edecekleri Web sitelerinin URL adreslerini, dikkatsizlikten ötürü yanlış yazmalarından ötürü (örneğin ‘facenook.com‘ yazmak gibi) gerçek siteyi taklit eden ve internet güvenliğini tehlikeye düşeren başka taklit sitelere yönlendirilmesi ile sonuçlanan bir domain adresi sahteciliğidir.
Yaklaşık 4 yıl önce yapılan bir araştırmada (daha günceli henüz yok) internet kullanıcılarının dikkatsizliği sonucu Web adreslerinin yanlış yazılması neticesinde girilen taklit Web sitelerinin %62’sinin bot ağları, phishing veya kötücül içerik ve uygulama yayan web sitelerine yönlendirildiği ortaya çıkmıştı. Genelde kullanıcının hızlı olmak ya da dikkatsizliğinden ötürü klavyede yan yana duran ‘a’nın yerine ‘s’, ‘c’ ve ‘b’nin yerine ‘x’ ya da ‘v’ veya ‘o’ harflerini fazladan yazması neticesinde örneğin facebook.com yerine bambaşka ve alakasız sitelere gitmesi söz konusudur.
Çünkü özellikle phishing (oltalama) saldırılarında da kullanılan typosquatting yöntemi (domain adresi sahteciliği) gereği kullanıcının yanlış yazabileceği adreslere facebook.com’u birebir taklit eden ama işlev açısından sahtekarlık ve tehlikeli amaçlara yönelik yapılmış siteler konuluyor. Hatta Facebook daha öncesinde typosquatting tehlikesine önlem almak için facebook.com‘a benzeyen veya onu çağrıştıran yüzlerce domain adresini kendi ismine kayıt ettirmiş ve orijinal adresine yönlendirmişti. Fakat bu durum malesef sadece Facebook için değil, diğer popüler sosyal ağlar ile online bankacılık sitelerinin taklit edilmesi (paypalco.uk, hsbcco.uk gibi) için de geçerlidir. Benzeri sahte adresler o kadar fazla ki, ziyaretçinin en ufak bir dikkatsizliği bile bu taklit adreslere gitmesiyle sonuçlanabiliyor. Sonuç olarak kullanıcıların ya banka bilgileri ya da kritik iletişim bilgileri ya da parolaları çalınıyor.